Medir de cuánto depende el mundo de algo es sencillo: basta con mirar qué deja de funcionar cuando desaparece. El viernes 21 de octubre de 2016 ocurrió una de esas pruebas sin que nadie la pidiera. A las 6:10 de la mañana en Colombia, millones de personas en Estados Unidos y Europa intentaron abrir Twitter, Spotify, Netflix, PayPal o Slack, y las páginas simplemente no cargaban. Los servidores de esas empresas estaban encendidos y sanos. Lo que había dejado de responder era otra cosa: la agenda telefónica de internet.
El próximo miércoles se cumplen diez años de aquella mañana. Lo más desconcertante no fue su tamaño sino su origen. El arma salió de un negocio modesto —vender protección a servidores de Minecraft—, la construyeron tres jóvenes que todavía no tenían edad para beber alcohol en Estados Unidos y, según la reconstrucción de Wired, ni siquiera fueron ellos quienes la dispararon ese día.
La agenda que dejó de contestar#
Cuando escribes twitter.com, tu computador no sabe dónde vive ese sitio. Le pregunta a un servicio de nombres de dominio, el DNS, que traduce el nombre en una dirección numérica. Funciona como una agenda telefónica, y la mayoría de las empresas no mantiene la suya: se la contrata a un proveedor especializado. Dyn, con sede en New Hampshire, era uno de ellos.
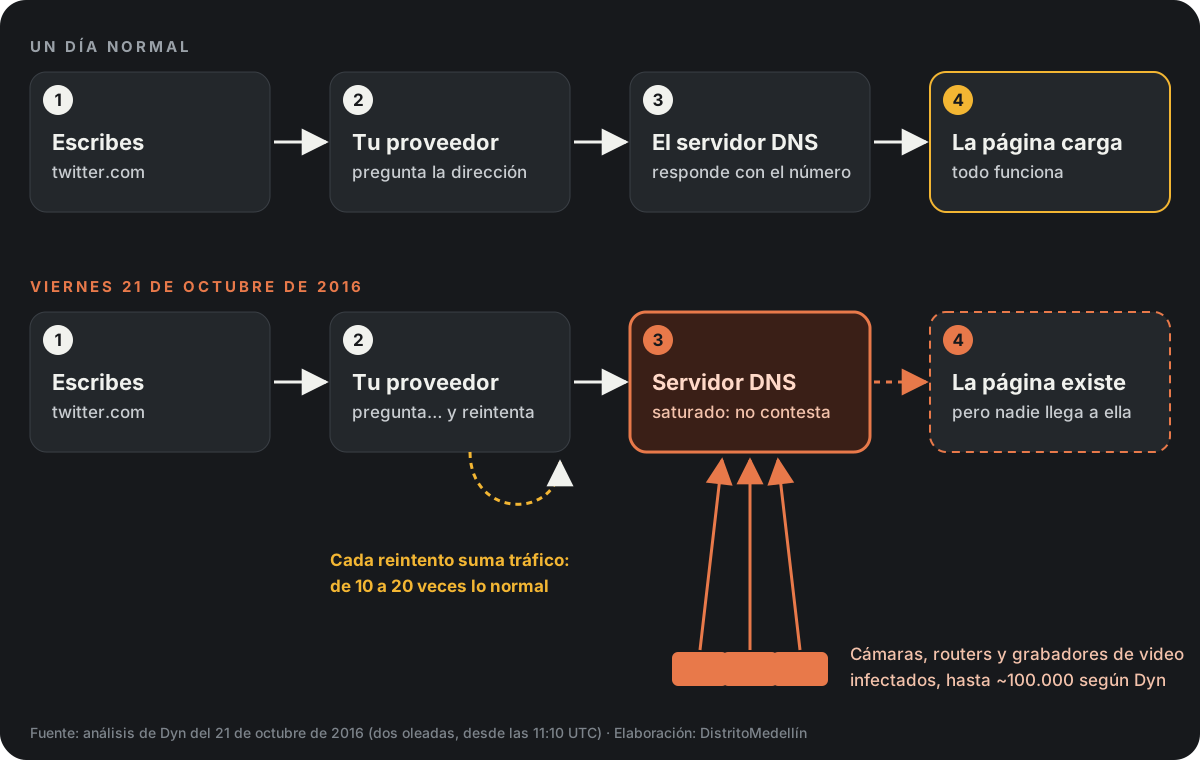
Dyn reportó dos oleadas: de 11:10 a 13:20 UTC y de 15:50 a 17:00 UTC, es decir, de 6:10 a 8:20 de la mañana y de 10:50 a mediodía en hora colombiana, según su informe técnico. El detalle más revelador es que el ataque se alimentó de sus propias víctimas: cuando los servidores no recibían respuesta, volvían a preguntar, y esa tormenta de reintentos legítimos multiplicó el tráfico entre 10 y 20 veces sobre lo normal. Dyn estimó entonces que participaban hasta 100.000 dispositivos maliciosos y confirmó que buena parte del tráfico venía de botnets basadas en Mirai. Una botnet es, simplemente, una red de aparatos secuestrados que obedecen a un mismo operador sin que sus dueños lo sepan.
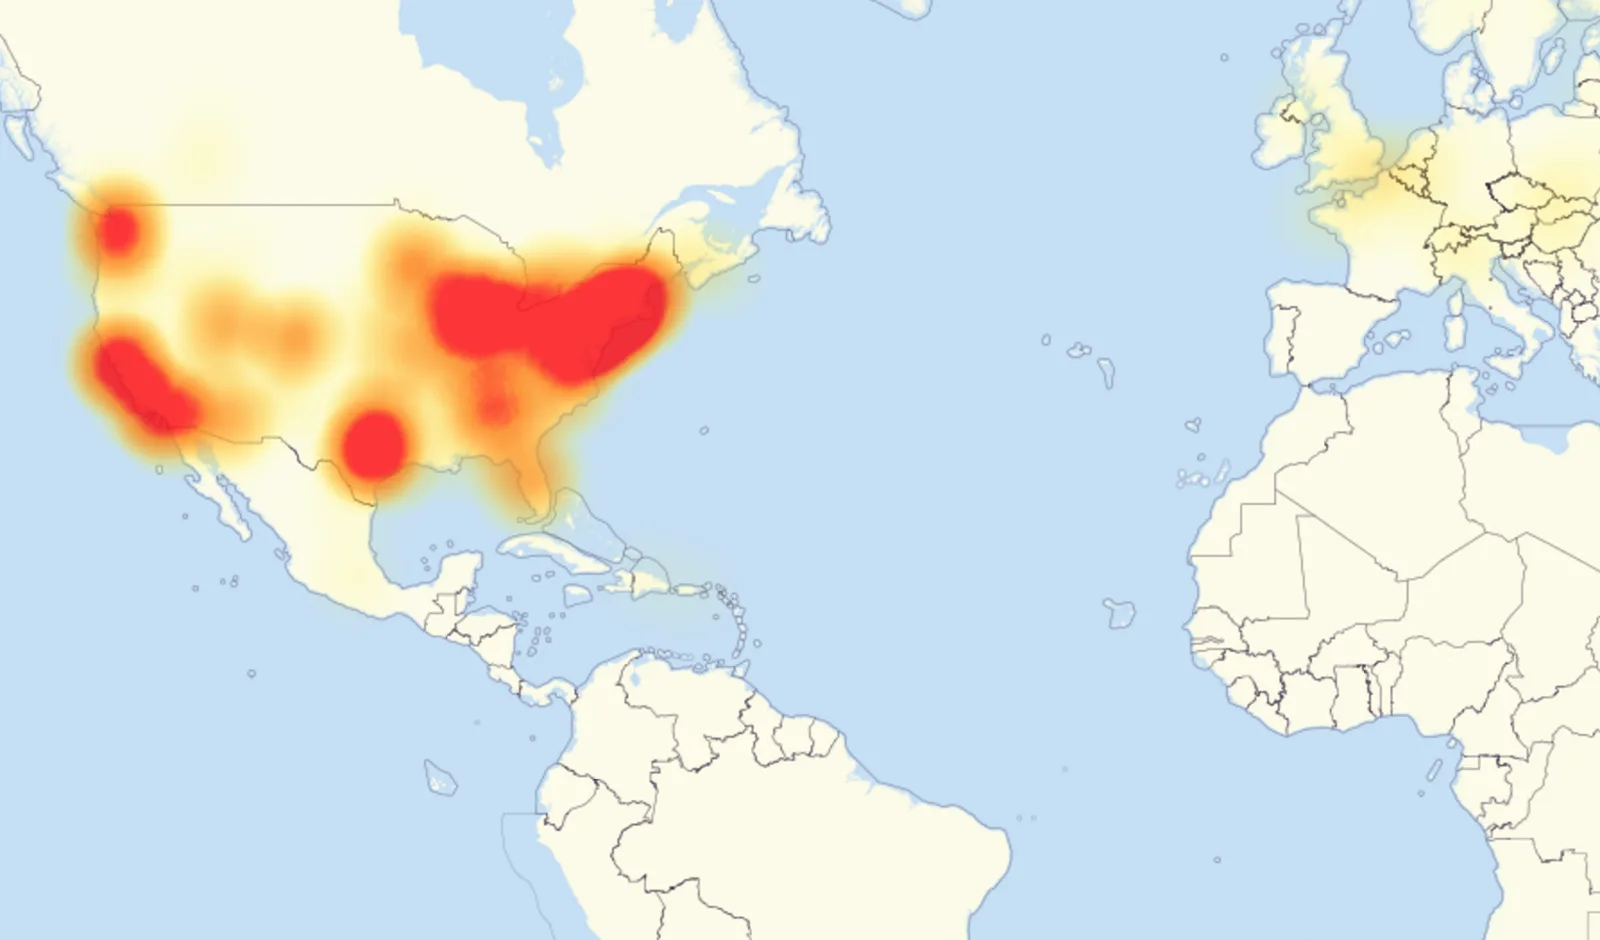
Según Wired, al menos 175.000 sitios quedaron fuera de línea. El blanco original, de acuerdo con la misma reconstrucción, era mucho más pequeño que el daño: el servidor de nombres que Dyn manejaba para la red PlayStation de Sony. Sony estimó una pérdida de ingresos netos de US$2,7 millones, y Dyn, según proyecciones que cita la revista, llegó a perder cerca del 8 % de sus dominios contratados, más de 14.000. Alguien quiso fastidiar a una empresa de videojuegos y el efecto colateral fue lo que Wired describe como la peor caída de internet que el mundo había visto hasta entonces.
Un negocio de protección sin clientes#
Para entender cómo se llegó ahí hay que retroceder a una residencia universitaria de Nueva Jersey y a un sótano de Pensilvania.
Paras Jha entró a la Universidad de Rutgers en el otoño de 2014, decepcionado con lo que encontró en las aulas. Entre noviembre de 2014 y septiembre de 2016 tumbó una y otra vez la red de su propia universidad, incluido el servidor que daba acceso a tareas y evaluaciones, según el Departamento de Justicia. Su amigo Josiah White, criado en Washington (Pensilvania), educado en casa y rodeado de los computadores del taller de reparación de su familia, ya se movía en Hack Forums, un foro de hackers jóvenes donde regalaba scripts de ataque a cambio de votos de reputación. El tercero, Dalton Norman, de Nueva Orleans, operaba un «booter»: un servicio que alquila ataques por unos pocos dólares al mes.
Entre los tres se fue armando una amistad en línea: chats de voz de madrugada, concursos para ver quién encontraba el truco de ataque más ingenioso y un servidor alquilado al que llamaban la «Fun Box».
En 2015, Paras y Josiah fundaron ProTraf Solutions —«tráfico protegido»—, una empresa de protección contra ataques DDoS, es decir, los que inundan un servidor con tanto tráfico basura que deja de atender a los usuarios reales. Paras pidió prestados 10.000 dólares a su padre. La lógica parecía impecable: nadie conocía mejor esos ataques que quienes los fabricaban.
El problema era de ventas. Quien ya tiene un proveedor de protección casi nunca lo cambia, salvo que lo ataquen y falle. Y el ancho de banda que habían alquilado para absorber ataques se comía el capital. De ahí salió la idea que lo cambió todo: si los clientes solo cambian cuando se caen, había que ayudarlos a caerse. Empezaron a atacar a los clientes de la competencia, servidores de juegos como los de Minecraft, según Wired y Wikipedia. Más de una docena de administradores, desesperados por volver a conectarse, se pasaron a ProTraf y pagaron entre 150 y 200 dólares mensuales.
Era, dicho sin adornos, vender el paraguas después de provocar la lluvia. Funcionó hasta que dejó de funcionar: cuando los ataques cesaban, algunos clientes volvían a su proveedor anterior, porque la coincidencia entre las caídas y el lanzamiento de ProTraf levantaba sospechas. Entonces un conocido del mundillo les propuso algo mejor: construir una botnet nueva, mucho más grande, y alquilar su capacidad a quien pagara en bitcoin. La empresa de protección pasaría de ser la solución a ser la fachada.
Un ejército que se recluta solo#
Josiah y Paras descartaron los diseños de la época, en los que cada aparato infectado buscaba a los siguientes sin coordinación, y armaron algo más ordenado: unos aparatos infectados que escanean internet buscando víctimas, un servidor que se encarga de instalar el programa malicioso y un tercero que reparte las órdenes. Lo bautizaron Mirai, «futuro» en japonés, un nombre que según un chat filtrado salió de un anime.
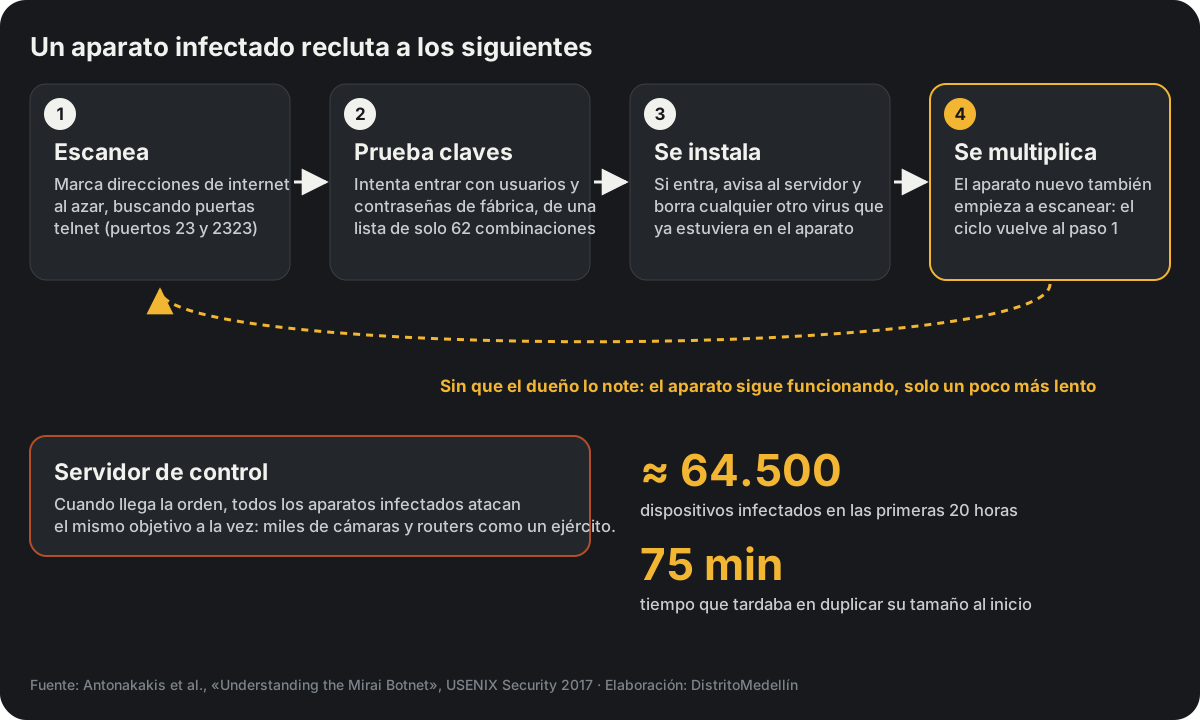
Los objetivos no eran computadores, sino los aparatos que nadie vigila: cámaras de seguridad, grabadores de video, routers. No tienen pantalla ni antivirus, casi nadie los actualiza y muchos salen de fábrica con la misma clave. Mirai probaba una lista de apenas 62 combinaciones de usuario y contraseña de fábrica, según el estudio académico más completo sobre la botnet, y le bastó para crecer a un ritmo vertiginoso: 64.500 dispositivos infectados en las primeras 20 horas, duplicándose cada 75 minutos al comienzo. Josiah recuerda haberse despertado una mañana con 160.000 routers recién reclutados, según el relato que dio a Wired.
El código tenía otra costumbre: expulsaba del aparato a cualquier otro programa malicioso, porque cada banda de hackers quería los mismos routers. La de Mirai y una rival, vDOS, se disputaron cientos de miles de dispositivos a base de borrarse mutuamente.
Dos récords y una despedida#
En septiembre de 2016 Mirai dejó de ser un secreto. El blog del periodista de ciberseguridad Brian Krebs recibió el 21 de septiembre un ataque de 623 Gbps, mucho mayor que el récord público anterior, de más de 300 Gbps, y el proveedor francés de alojamiento OVH sufrió uno que, de acuerdo con Wired, llegó a un terabit por segundo. Era un ejército de cámaras y routers domésticos, y nada parecía resistirlo.
En Anchorage, un agente del FBI, Elliott Peterson, seguía el rastro. Su hilo salió de un descuido: un escaneo temprano de Josiah, hecho desde una dirección registrada a su nombre. Con el FBI cerca y la prensa preguntando, Paras tomó una decisión por su cuenta, que al menos Dalton consideraba un error. A finales de septiembre, con el seudónimo Anna-Senpai, publicó en Hack Forums el código fuente completo de Mirai con un tutorial para usarlo. Escribió que ya había hecho su dinero y que ahora había demasiada atención sobre los dispositivos conectados. Según Wired, también era una cortina de humo frente a los investigadores.
Publicar el código fue regalar los planos y las llaves de la fábrica. Desde ese momento, cualquiera con un servidor y paciencia podía armar su propio ejército.
Unas tres semanas después llegó el viernes de Dyn. Un clon de Mirai golpeó con menos de 100.000 dispositivos, una fracción de la botnet original, y Dalton notó que ni siquiera habían actualizado el código. Wired cuenta las reacciones de los tres desde sus casas: Paras, sorprendido de lo fácil que fue; Dalton, con una mezcla de orgullo y un «yo les dije» sobre los peligros de publicar el código; Josiah, el más inquieto. El comunicado del fiscal de Alaska ni siquiera menciona a Dyn: dice que su participación en la versión original terminó cuando Paras subió el código.
Un ejército con acento latinoamericano#
Esta es la parte que más nos toca de cerca. Los investigadores que infiltraron la botnet midieron dónde estaban los aparatos infectados el 21 de septiembre de 2016, el día del ataque a Krebs. Colombia fue el segundo país del mundo, con 45.796 dispositivos, el 14 % del total.
Países con más dispositivos infectados por Mirai
Porcentaje de las infecciones mundiales de Mirai el 21 de septiembre de 2016.
Ver los datos en tabla
| Valor (%) | |
|---|---|
| Brasil | 15 |
| Colombia | 14 |
| Vietnam | 12,5 |
| China | 6,5 |
| Corea del Sur | 6 |
| Rusia | 4,7 |
| Turquía | 4,2 |
| India | 4,1 |
| Taiwán | 3,5 |
| Argentina | 2,2 |
Lo llamativo es la desproporción. Colombia tenía solo el 1,7 % de los dispositivos con telnet abierto en el mundo —el servicio que Mirai usaba para entrar—, pero concentraba el 14 % de las infecciones: unas ocho veces más de lo que le correspondía. Y una sola red, la de Telefónica Colombia, acumulaba el 11,9 % de todos los aparatos infectados del planeta, la mayor concentración en una red individual.
La última cifra es la esperanzadora. Entre septiembre de 2016 y febrero de 2017, los dispositivos infectados en Telefónica Colombia bajaron en 38.589, un 98,5 %, la mayor reducción entre todas las redes. Los autores del estudio lo leen como una señal de que los operadores sí actuaron para limpiar sus redes. Sobre por qué la botnet se concentró en Suramérica y el sudeste asiático, apuntan a que posiblemente se debió a los fabricantes y a los equipos que predominaban en esas regiones.
Sin cárcel, con deberes#
Los tres se declararon culpables el 8 de diciembre de 2017. El 18 de septiembre de 2018, el juez federal de Alaska los condenó a cinco años de libertad condicional, 2.500 horas de servicio comunitario y el pago de 127.000 dólares de restitución, además de renunciar voluntariamente a buena parte de las criptomonedas que les habían sido incautadas. La razón del castigo blando está en el comunicado: tras colaborar con el FBI, seguirían ayudando a la policía y a la comunidad de investigadores. Paras recibió otra condena en Nueva Jersey, por los ataques a Rutgers: seis meses de reclusión domiciliaria y 8,6 millones de dólares de restitución, según el fiscal federal.
El Departamento de Justicia añade un dato incómodo: entre diciembre de 2016 y febrero de 2017, mientras Mirai circulaba por el mundo, Paras y Dalton infectaron más de 100.000 routers y otros dispositivos, sobre todo en Estados Unidos, para una segunda botnet dedicada al fraude publicitario.
Diez años después, la escala es otra#
Mirai no murió con sus autores: según la justicia estadounidense, otros delincuentes siguen usando variantes de su código. Y el 19 de marzo de 2026 el Departamento de Justicia participó en una operación que interrumpió la infraestructura de control de cuatro botnets de dispositivos conectados —Aisuru, KimWolf, JackSkid y Mossad—, con más de tres millones de aparatos secuestrados y ataques de unos 30 terabits por segundo. Los operadores vendían acceso a los aparatos infectados como un servicio, el mismo modelo de negocio con el que Josiah y Paras habían soñado para salvar ProTraf.
Lo que esta historia deja en la mesa#
Tres lecciones, que son lectura de este artículo y no conclusiones de las fuentes:
- Las claves de fábrica son una puerta abierta. La lista original de 62 combinaciones bastó para reclutar cientos de miles de aparatos. Cambiar la contraseña de un router o de una cámara, y desactivar la administración remota que no se usa, sigue siendo la defensa más barata.
- Los operadores sí pueden limpiar. El desplome del 98,5 % en Telefónica Colombia muestra que cuando una red decide actuar, el problema se reduce de verdad. Preguntarle al proveedor de internet qué hace con los equipos infectados de sus clientes no es una pregunta ingenua.
- Una sola agenda es un punto de falla. El viernes de Dyn dejó claro que depender de un único proveedor de DNS ata el destino de una empresa al de ese proveedor. Para quien tiene un negocio en línea, vale la pena revisar cuántos proveedores respaldan su dominio.
Todo empezó con una empresa que quería vender protección y no tenía a quién. La caída más famosa de internet fue, en el fondo, el daño colateral de un problema de ventas. El miércoles se cumplen diez años y la técnica sigue siendo la misma: lo que cambió es el tamaño del ejército.
Fuentes y créditos
- Wired, The Mirai Confessions: Three Young Hackers Who Built a Web-Killing Monster Finally Tell Their Story (13 de noviembre de 2023).
- Antonakakis et al., Understanding the Mirai Botnet, 26.º Simposio de Seguridad de USENIX (agosto de 2017).
- Dyn, Dyn Analysis Summary Of Friday October 21 Attack (copia del comunicado original, 26 de octubre de 2016).
- Departamento de Justicia de EE. UU., Distrito de Alaska, Hackers' Cooperation with FBI Leads to Substantial Assistance in Other Complex Cybercrime Investigations (18 de septiembre de 2018).
- Departamento de Justicia de EE. UU., Distrito de Nueva Jersey, Computer Hacker Who Launched Attacks On Rutgers University Ordered To Pay $8.6M Restitution (26 de octubre de 2018).
- Departamento de Justicia de EE. UU., Distrito de Alaska, Authorities disrupt world's largest IoT DDoS botnets (19 de marzo de 2026).
- Cloudflare, 2025 Q4 DDoS threat report: A record-setting 31.4 Tbps attack caps a year of massive DDoS assaults (5 de febrero de 2026).
- Wikipedia, Mirai (malware), DDoS attacks on Dyn y Dyn (company).
- Portada: ilustración generada con inteligencia artificial para DistritoMedellín; no es una fotografía ni representa un lugar real.
- Mapa de caídas: DownDetector, Level3 Outage Map (US) - 21 October 2016, Wikimedia Commons, CC BY-SA 4.0.
Los relatos y las motivaciones de Paras Jha, Josiah White y Dalton Norman provienen de entrevistas que ellos dieron a Wired y no han sido verificados de forma independiente. Los diagramas y las cifras comparativas son elaboración de DistritoMedellín con los datos de las fuentes citadas. Las infecciones por país corresponden a bots activos medidos por los investigadores el 21 de septiembre de 2016.